Per garantir la seguretat del lloc web s’han aplicat diferents mesures de protecció i manteniment de WordPress. L’objectiu és reduir possibles riscos i mantenir el sistema, els plugins i el tema actualitzats.
En primer lloc, s’ha comprovat que WordPress està actualitzat i que no hi ha actualitzacions pendents. També s’han revisat els plugins i el tema instal·lats, mantenint-los actualitzats i eliminant els elements que no són necessaris.
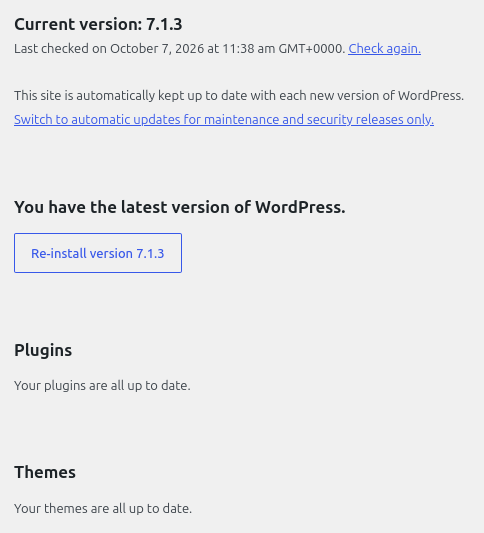
També s’ha utilitzat una contrasenya segura per protegir l’accés al compte d’administració. A més, s’ha revisat l’estat general del lloc mitjançant les eines de salut i manteniment disponibles a WordPress.
També es disposa de còpies de seguretat que s’actualitzen setmanalment per poder recuperar la informació del lloc web en cas de produir-se algun problema.
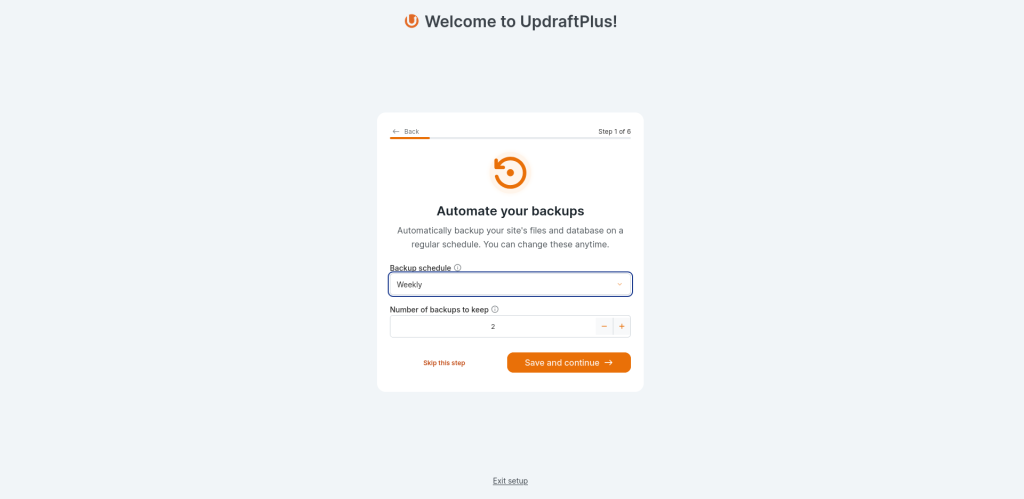
Aquestes mesures permeten reduir els riscos de seguretat i mantenir el WordPress en unes condicions adequades de funcionament. WordPress recomana especialment mantenir actualitzats el nucli, els plugins i els temes, així com disposar de còpies de seguretat.
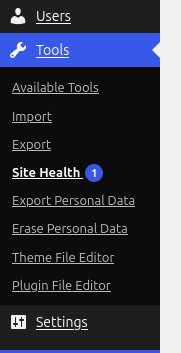
A més, he visitat l’apartat de “Tools” de WordPress y he anat a “Site Health” per comprovar les recomanacions de securetat.
Hi havien 5 recomanacions per millorar la securetat.
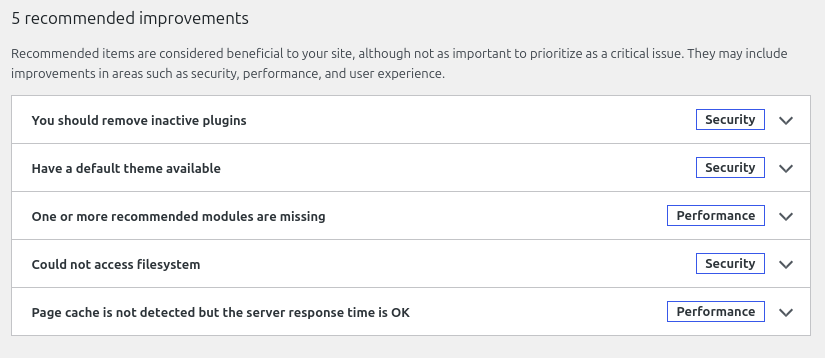
Li he preguntat a la IA per qué és que passa cadascuna per entendre l’origen del problema.
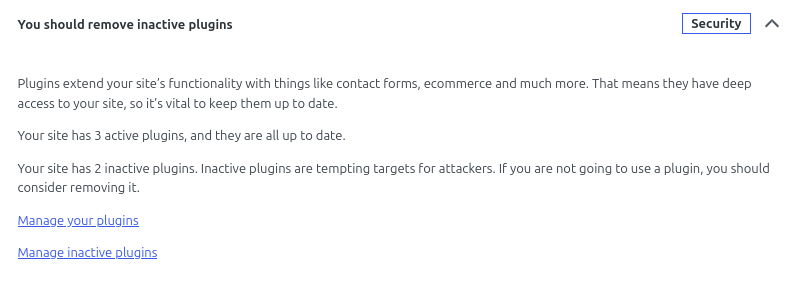
WordPress indica que tinc plugins inactius que actualment no utilitzo. Encara estar desactivats, poden contenir vulnerabilitats de seguretat. Eliminant-los, es redueixen punts d’entrada per atacs i es manté la instal·lació més neta.
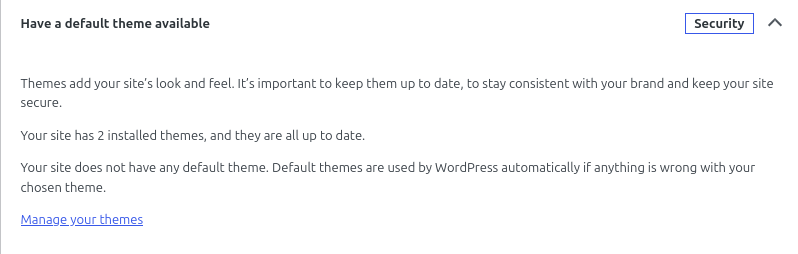
WordPress recomana tenir un tema predeterminat. Si el tema utilitzat té alguna falla, disposar d’un altre tema permet recuperar o mantenir el funcionament bàsic de la web. També facilita solucionar problemes amb el tema principal.
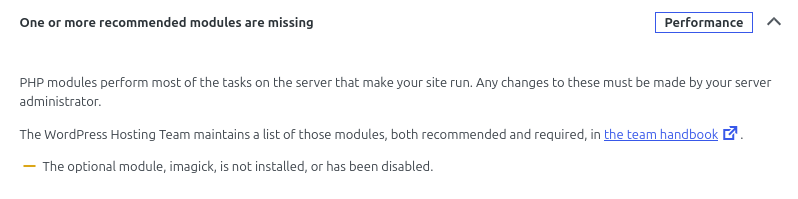
El servidor no té instal·lat o habilitat algun mòdul de PHP recomanat. Aquests mòduls permeten que WordPress i les seves funcions treballin correctament. Tenir-los disponibles millora la compatibilitat i el rendiment del lloc.
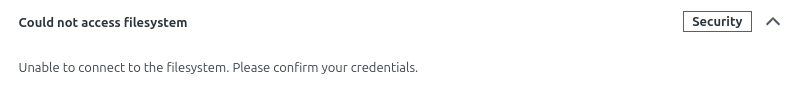
WordPress no pot accedir directament als fitxers del servidor i, per això, sol·licita credencials FTP per realitzar algunes actualitzacions. Això està relacionat amb els permisos o la propietat dels fitxers del servidor. Solucionar-ho permetria gestionar actualitzacions de manera més segura i senzilla.
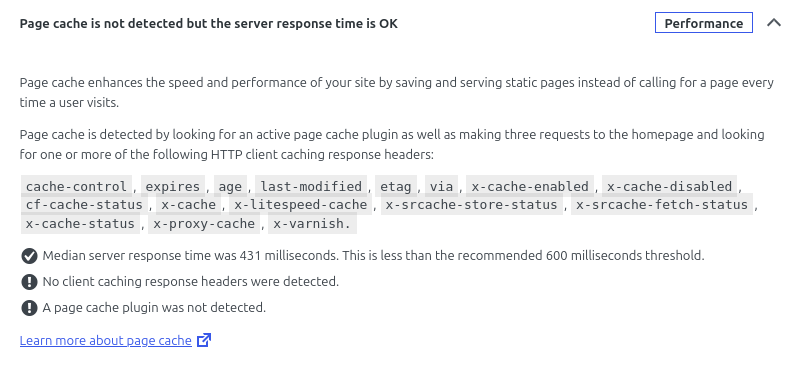
WordPress no detecta un sistema de memòria cau de pàgines. La memória cau guarda temporalment determinades pàgines per poder carregar-les més ràpidament. Activar-la pot millorar el rendiment i reduir la feina que ha de fer el servidor.
Aquestes mesures permeten reduir els riscos de seguretat i mantenir el WordPress en unes condicions adequades de funcionament.
